パケットと暗号の
中身まで見よう
ネットワークとセキュリティのしくみを、実際に組み立てたパケットや、実際に計算した暗号の値で解説します。情報処理安全確保支援士 (SC) とネットワークスペシャリスト (NW) の学習に。
おすすめの見る順番入門 → 基礎 → 発展
入門Web が開くまでと、セキュリティの考え方
基礎午前問題のレベルの部品を、中身まで
- 共通鍵暗号
- 公開鍵暗号と鍵交換
- ハッシュ・MAC・デジタル署名
- 証明書と PKI
- TLS 1.3
- パスワードの保存と多要素認証
- パスキー (FIDO2)
- 鍵の管理と運用
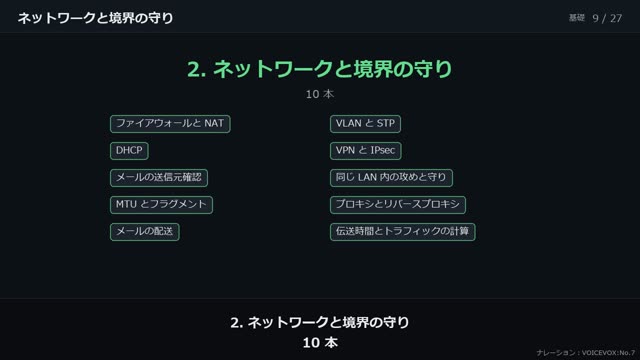
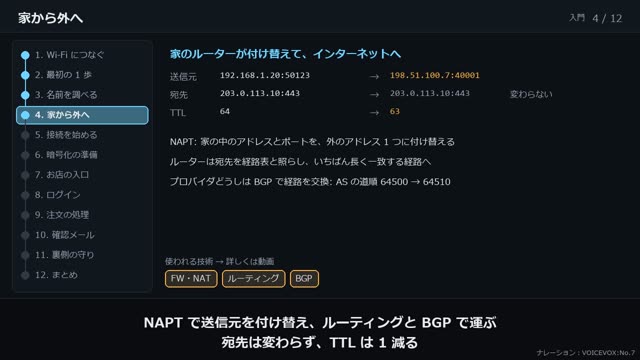
- ファイアウォールと NAT
- VLAN と STP
- DHCP
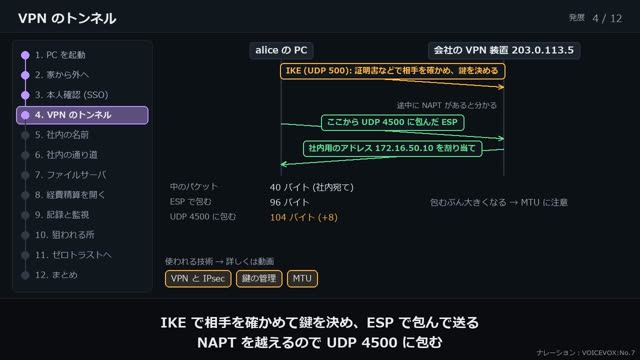
- VPN と IPsec
- メールの送信元確認 (SPF・DKIM・DMARC)
- 同じLAN内の攻めと守り
- MTU とフラグメント
- プロキシとリバースプロキシ
- メールの配送
- 伝送時間とトラフィックの計算
- 信頼性と伝送の計算
- 脆弱性の深刻度 (CVSS)
- 脆弱性管理とパッチ
- バックアップと復旧
- 法律とガイドライン
- リスクの定量評価と ISMS
- 安全なソフトウェア開発
- Webアプリの代表的な脆弱性
- Web アプリの脆弱性 (続き)
- フィッシングとビジネスメール詐欺
- ランサムウェアへの備え
- 人的・物理的な対策
- 基礎の総集編
発展午後問題のレベル (設計と運用)
- OSPF
- BGP
- 冗長化 (VRRP・リンクアグリゲーション)
- IPv6
- 無線 LAN のセキュリティ
- 無線 LAN の設計
- QoS
- IP 電話 (SIP・RTP)
- マルチキャスト (IGMP)
- WAN のサービス
- データセンタとネットワーク仮想化
- OAuth・OpenID Connect・SAML
- Kerberos
- DNSSEC
- IDS・IPS・WAF
- DoS・DDoS とその対策
- ゼロトラスト
- TCP の輻輳制御とスループット
- 負荷分散と CDN
- 監視 (NTP・SNMP・Syslog)
- クラウドのネットワーク
- サプライチェーンと SBOM
- 耐量子暗号への移行
- AI システムのセキュリティ
- 攻撃の流れと脅威インテリジェンス
- ログ分析とインシデント対応
- 在宅勤務で社内システムを使うまで
- 発展の総集編
事件から学ぶ何が起き、どこで止められたか (出典つき)
練習午前問題の形で解いて、身についたかを確かめる
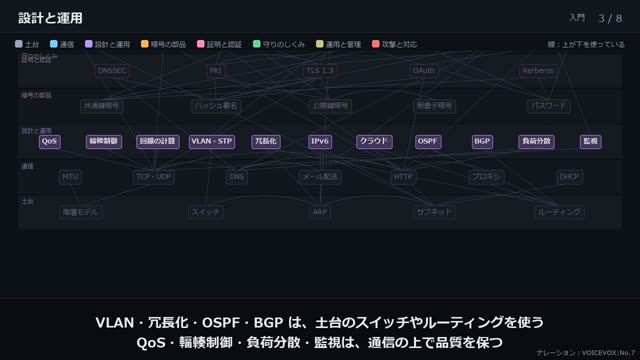
全体地図技術どうしのつながりを 1 枚で
ネットワークのしくみパケットが届くまで
 1:40
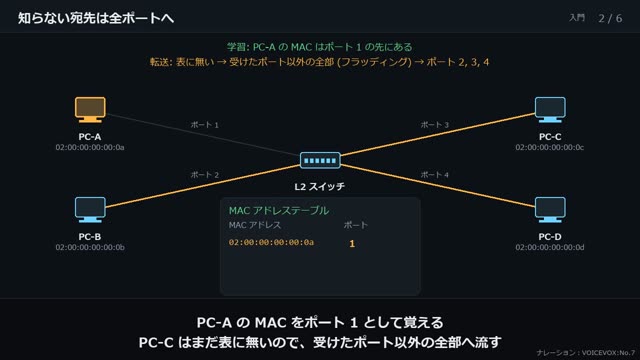
MAC アドレスとスイッチ
送信元を覚えて、宛先のポートだけに送る
 2:03
ルーティングと最長一致
宛先を見て、次に渡すルータを決める
 2:43
階層モデルとカプセル化
ヘッダを重ねて、届け先を書き足す
 2:44
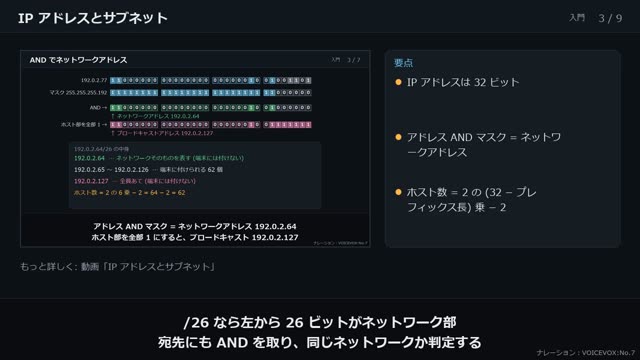
IP アドレスとサブネット
32 ビットを、ネットワーク部とホスト部に分ける
 2:14
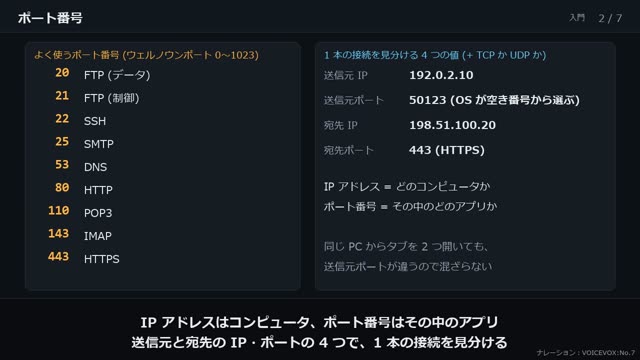
ARP
IP アドレスから MAC アドレスを調べる
 2:24
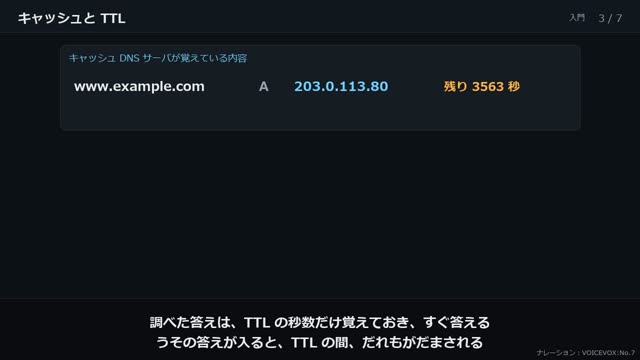
TCP と UDP
確かめながら届ける TCP、送りっぱなしの UDP
 2:40
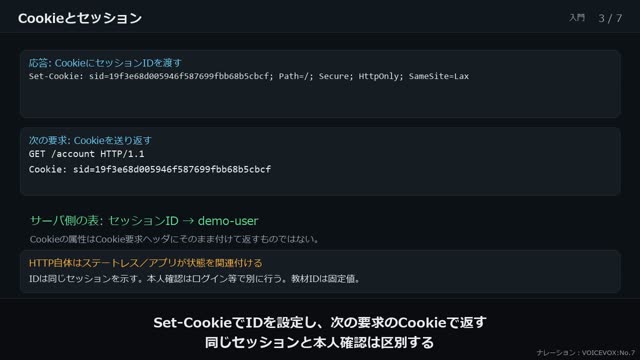
DNS
名前から IP アドレスを調べる
 4:30
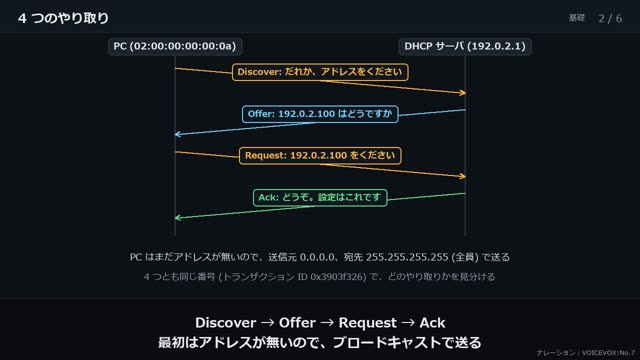
HTTPとHTTPS
Webの中身と、TLSが守る範囲
 2:01
DHCP
つないだだけで、設定が入るしくみ
 2:40
マルチキャスト (IGMP)
1 つ送って、見たい人にだけ届ける
 2:38
IP 電話 (SIP・RTP)
呼の制御と音声の運び方、帯域と品質
 1:54
MTU とフラグメント
大きすぎるパケットを、どう運ぶか
 1:33
プロキシとリバースプロキシ
代わりに取りに行く、前に立って受ける
 1:49
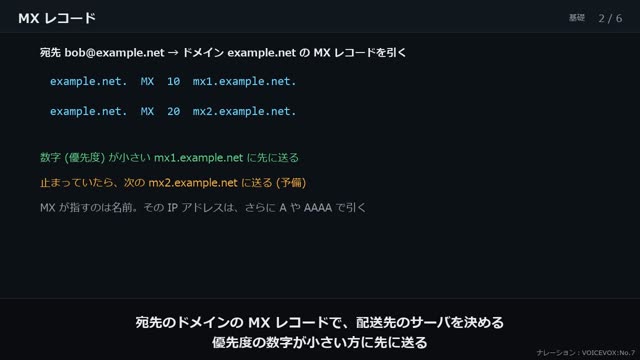
メールの配送
SMTP で送り、POP・IMAP で読む
 1:33
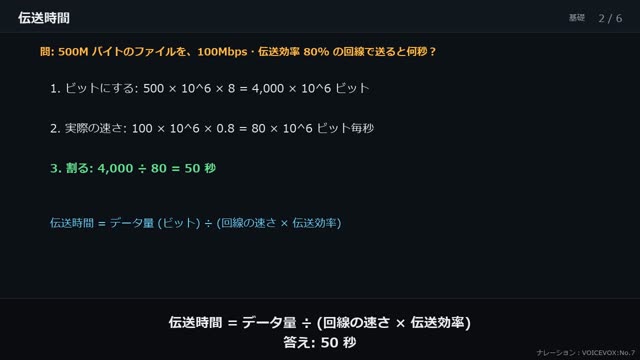
伝送時間とトラフィックの計算
定番の計算を、手順どおりに解く
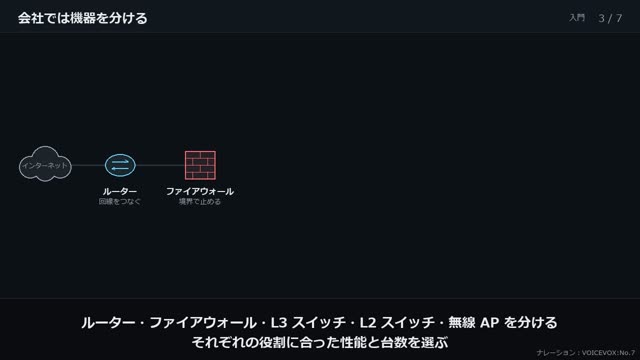
ネットワーク設計経路・冗長化・品質
 3:01
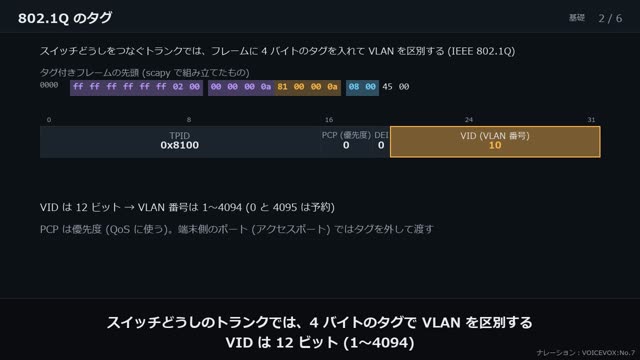
家の Wi-Fi ルーターと会社の LAN
1 台に詰まった機能を、会社では分けて並べる
 2:13
VLAN と STP
スイッチの中を分ける、輪を断つ
 1:44
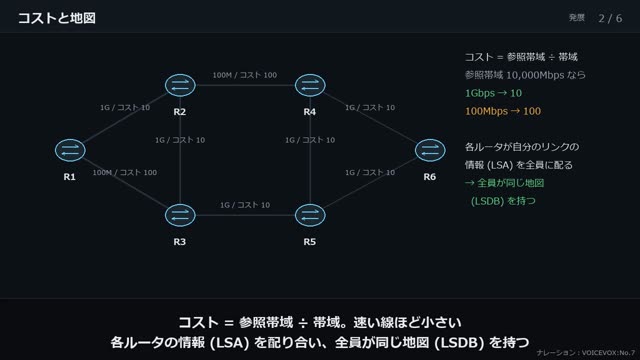
OSPF
全員が地図を持ち、自分で最短経路を計算する
 1:46
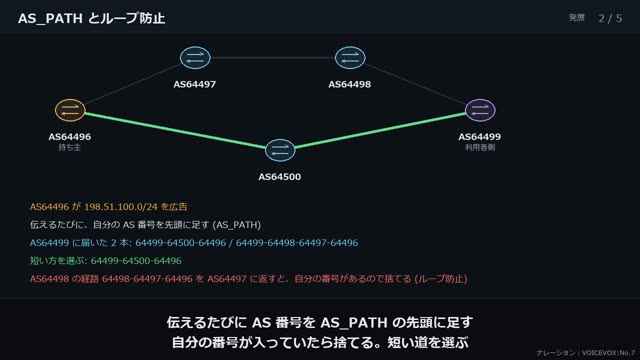
BGP
AS どうしで、経路を伝え合う
 1:57
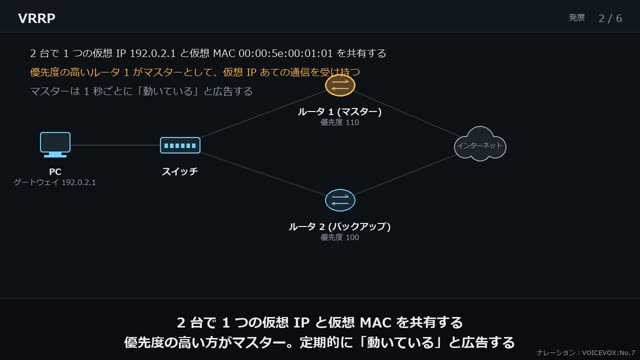
冗長化 (VRRP・リンクアグリゲーション)
1 か所が止まっても、止まらない
 2:15
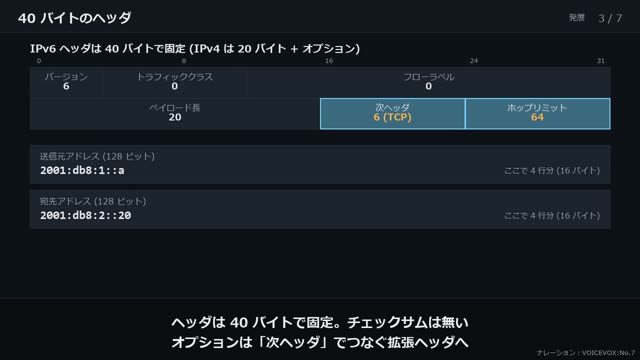
IPv6
128 ビットのアドレスと、新しい決まりごと
 1:43
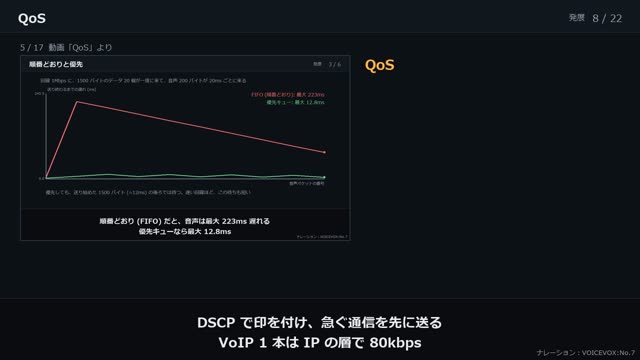
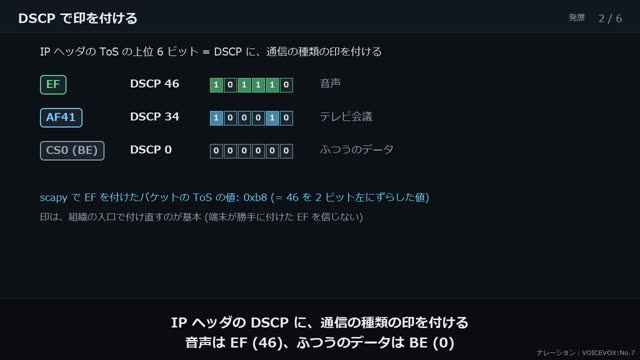
QoS
混んだ回線で、急ぐ通信を先に通す
 3:04
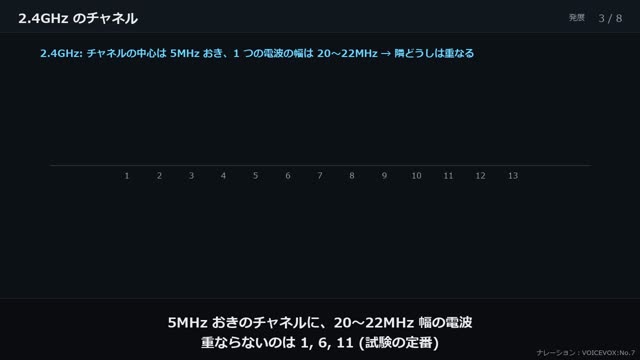
無線 LAN の設計
CSMA/CA・チャネル・AP の配置・ローミング
 2:31
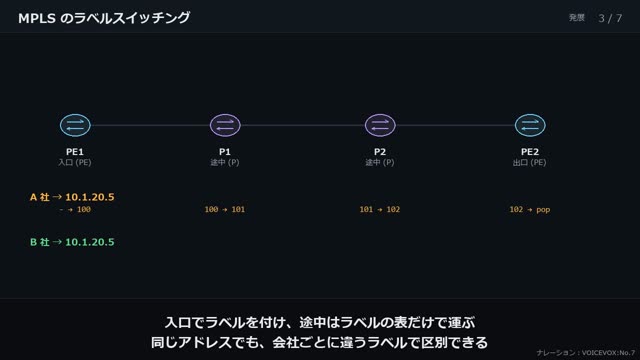
WAN のサービス
専用線・IP-VPN・広域イーサネット・インターネット VPN
 1:54
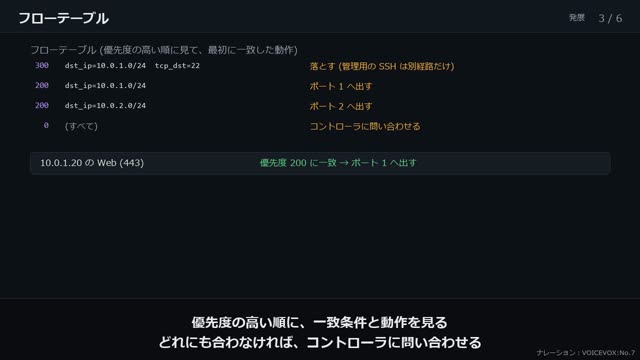
データセンタとネットワーク仮想化
SDN・フローテーブル・VXLAN・リーフ・スパイン
 2:46
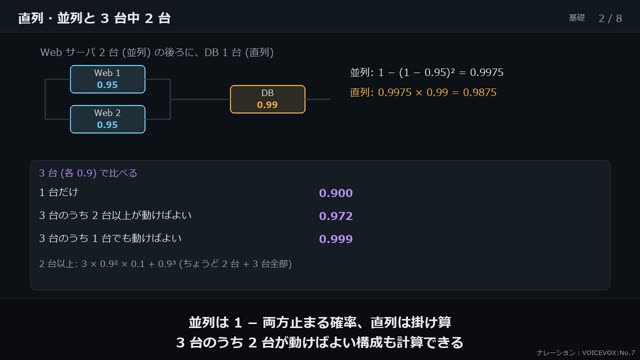
信頼性と伝送の計算
稼働率・誤り検出・待ち行列を、手順どおりに計算する
 1:42
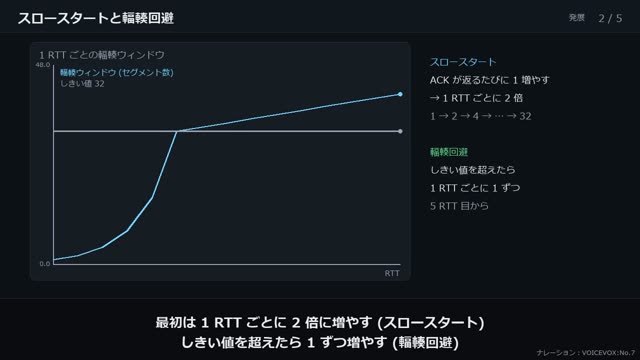
TCP の輻輳制御とスループット
混雑を避けながら、送る量を決める
 1:51
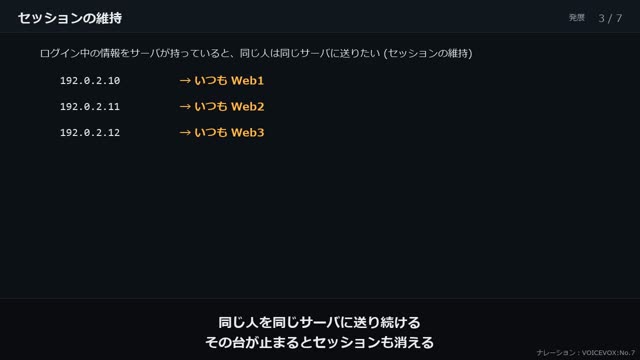
負荷分散と CDN
1 台に集めず、近くから返す
 2:05
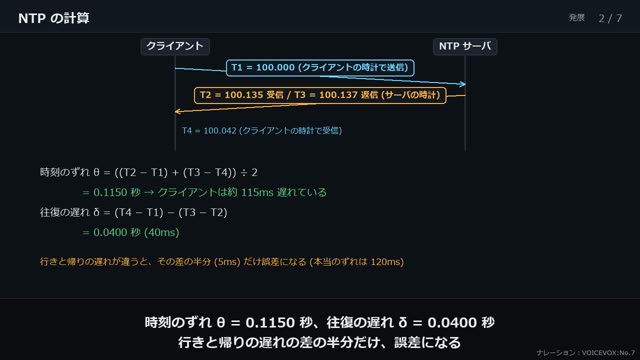
監視 (NTP・SNMP・Syslog)
時刻をそろえ、状態を集め、ログを残す
 1:36
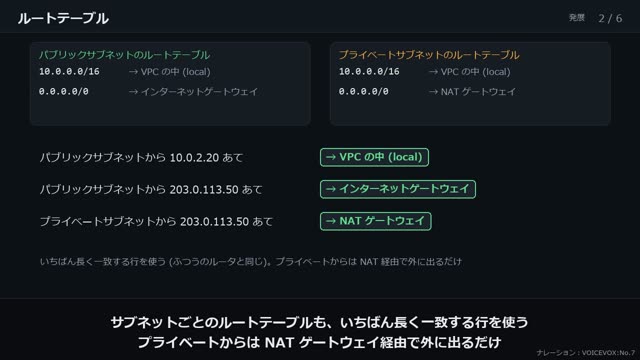
クラウドのネットワーク
VPC の中の経路とフィルタ、だれが何を守るか
暗号と認証隠す・確かめる・本人を確かめる
 2:19
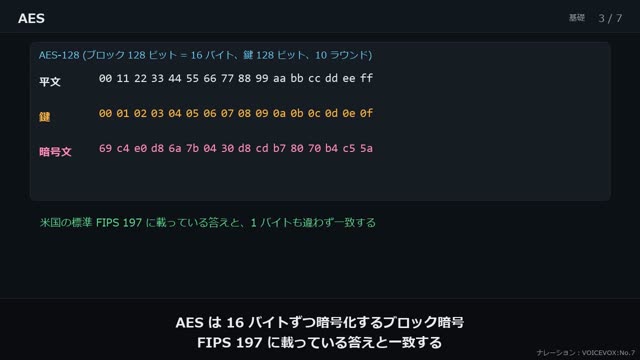
共通鍵暗号
同じ鍵で、かけて、ほどく
 2:58
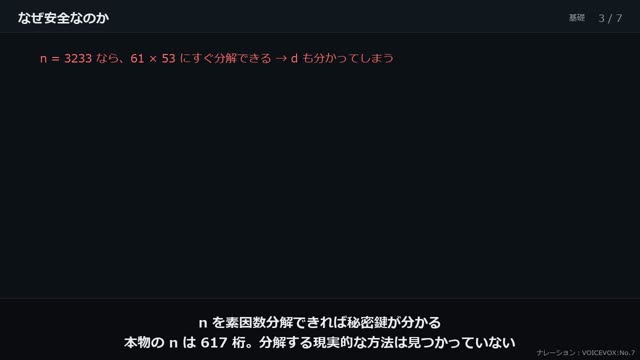
公開鍵暗号と鍵交換
鍵を渡さずに、秘密を共有する
 1:59
ハッシュ・MAC・デジタル署名
書き換えられていないか、だれが作ったか
 2:23
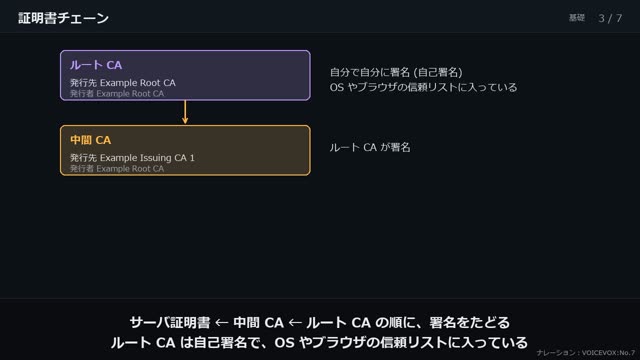
証明書と PKI
この公開鍵は本物だ、と CA が保証する
 2:27
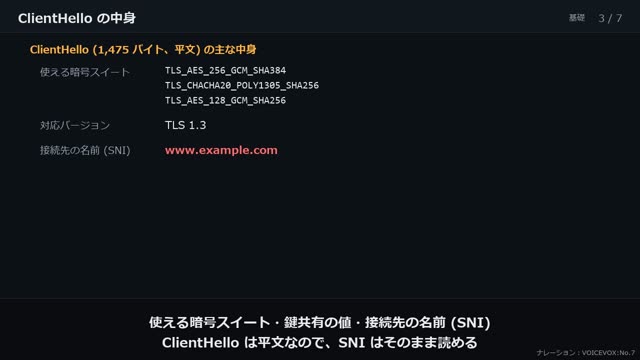
TLS 1.3
暗号の部品を組み合わせて、安全な通り道を作る
 2:30
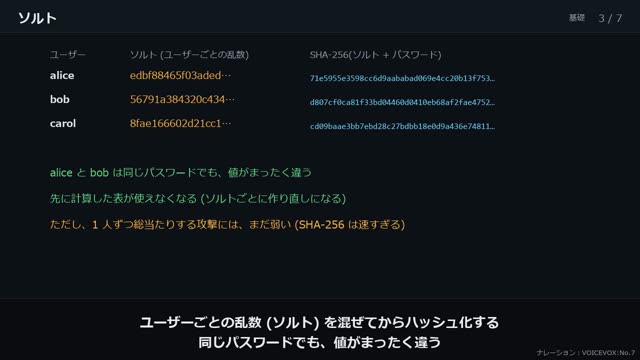
パスワードの保存と多要素認証
漏れても使われない保存のしかた
 3:50
鍵の管理と運用
だれが作り、だれに渡し、だれが守るか
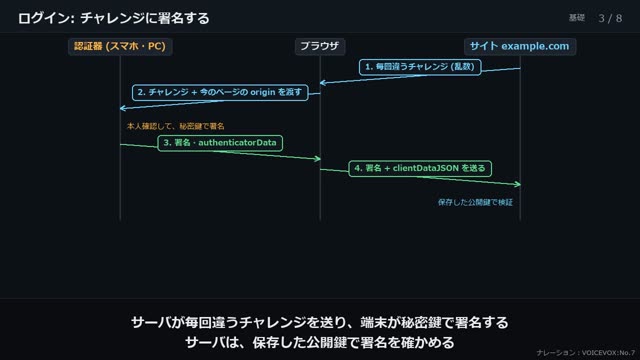 3:08
パスキー (FIDO2)
秘密を送らず、偽サイトでは使えないログイン
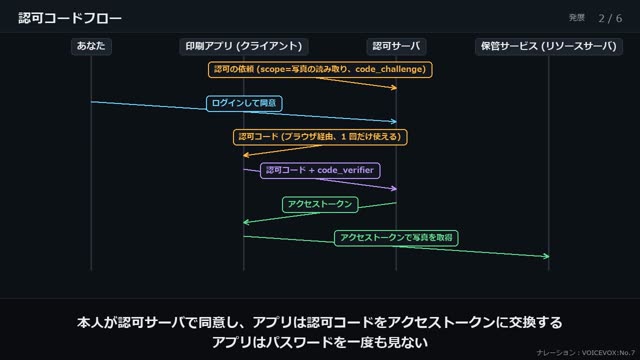 1:53
OAuth・OpenID Connect・SAML
パスワードを渡さずに、権限とログインを渡す
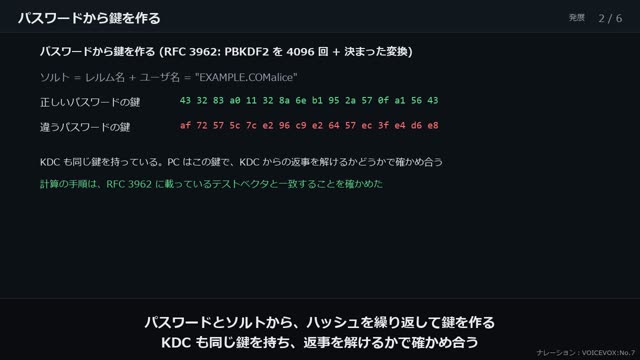 1:37
Kerberos
パスワードを流さず、チケットで認証する
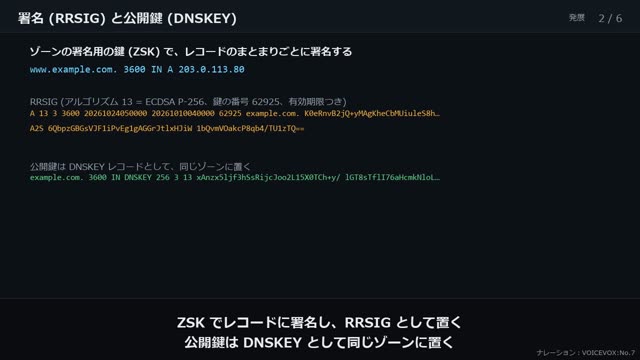 1:47
DNSSEC
DNS の応答に署名して、本物かを確かめる
 2:06
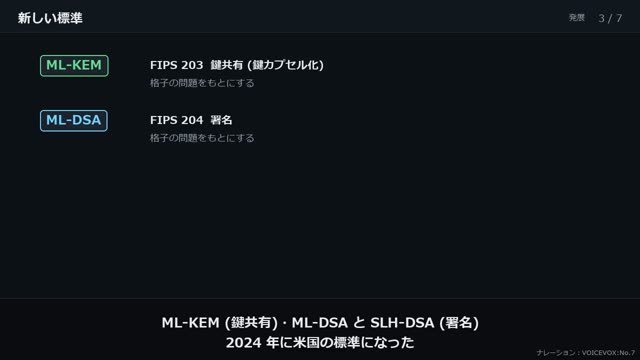
耐量子暗号への移行
量子計算機の時代に備えて、鍵交換から移す
守り方どこで、何を止めるか
 4:16
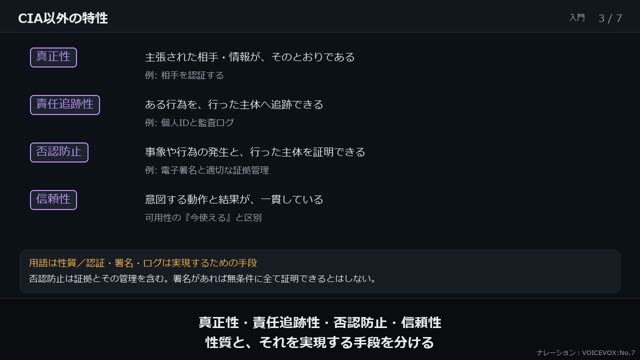
CIAとリスク
守る性質を分け、リスクを評価して対応する
 2:08
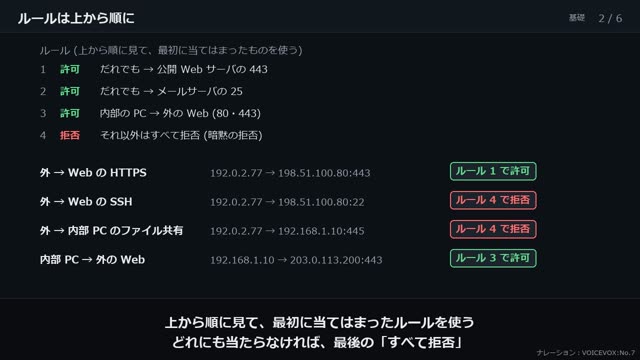
ファイアウォールと NAT
境目で、通すか捨てるかを決める
 2:06
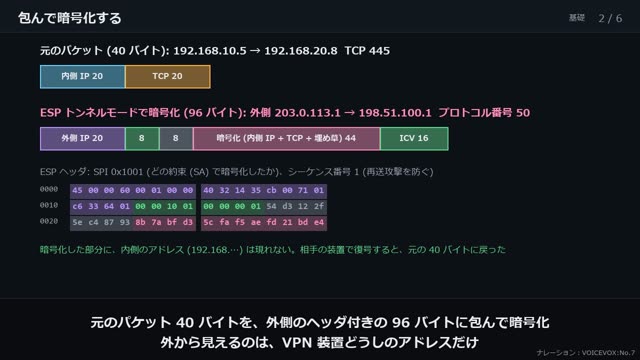
VPN と IPsec
インターネットの中に、暗号化した通り道を作る
 2:13
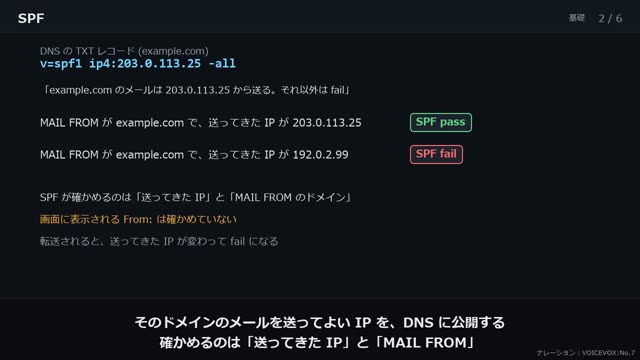
メールの送信元確認 (SPF・DKIM・DMARC)
その差出人は本物か
 5:28
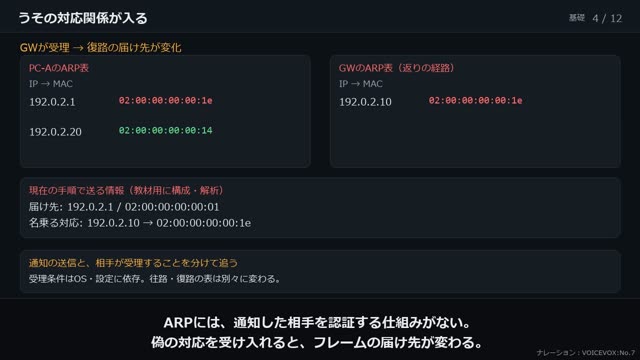
同じLAN内の攻めと守り
通信の横取りと横展開をどこで止める?
 2:26
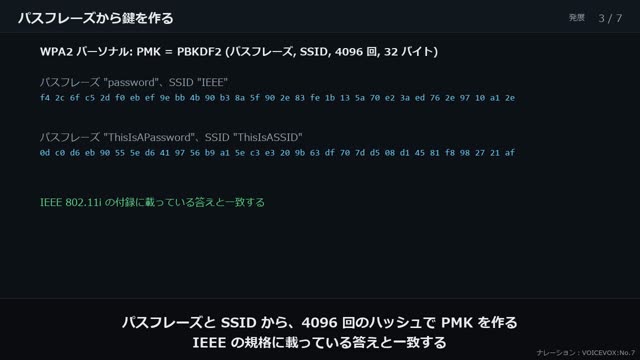
無線 LAN のセキュリティ
電波はだれにでも届く。だから鍵と認証
 1:50
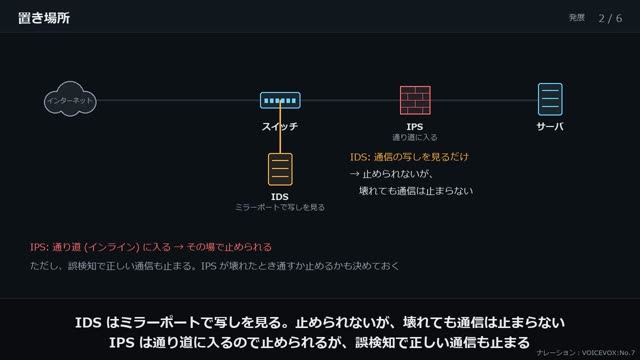
IDS・IPS・WAF
中身を見て、怪しい通信に気づく・止める
 3:02
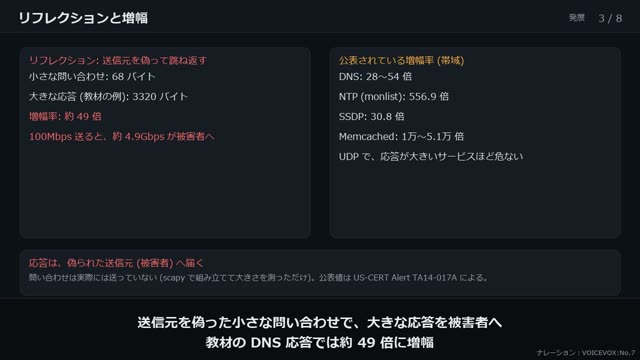
DoS・DDoS とその対策
表を埋める・跳ね返す・量で押す攻撃を、どこで止めるか
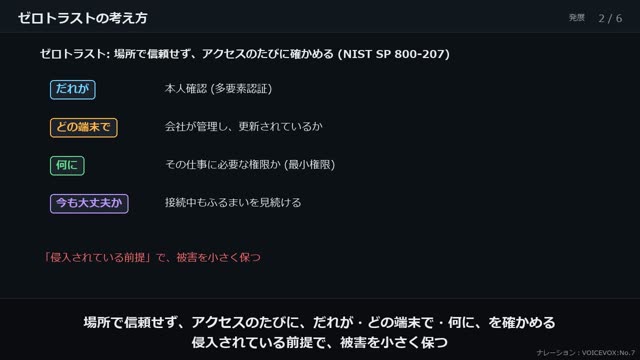 1:50
ゼロトラスト
場所で信頼せず、毎回確かめる
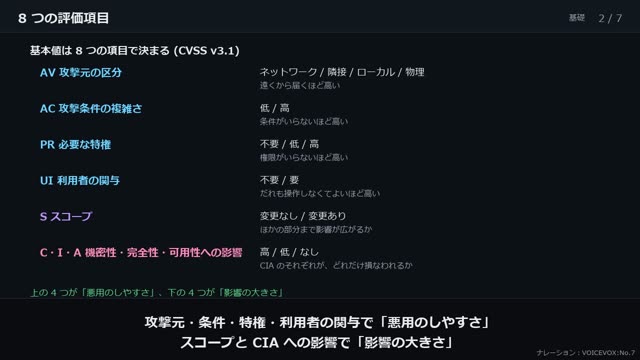 2:12
脆弱性の深刻度 (CVSS)
深刻さを、共通の物差しで測る
 2:00
脆弱性管理とパッチ
見つける・決める・当てる・確かめる
 1:38
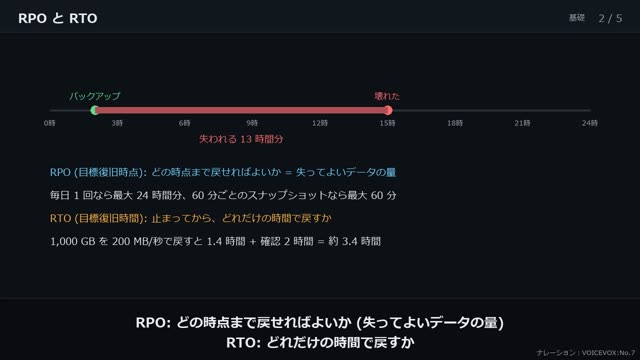
バックアップと復旧
戻せてはじめて、バックアップ
 2:14
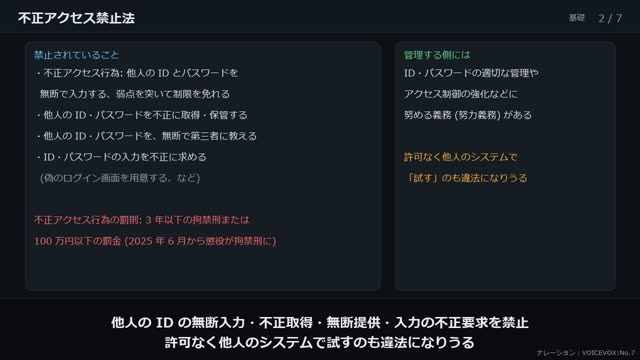
法律とガイドライン
守るためのルールと、守らせるためのルール
 3:25
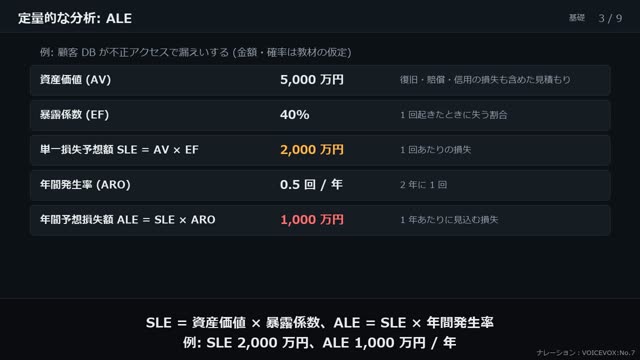
リスクの定量評価と ISMS
ALE で見積もり、管理策を選び、回し続ける
 1:46
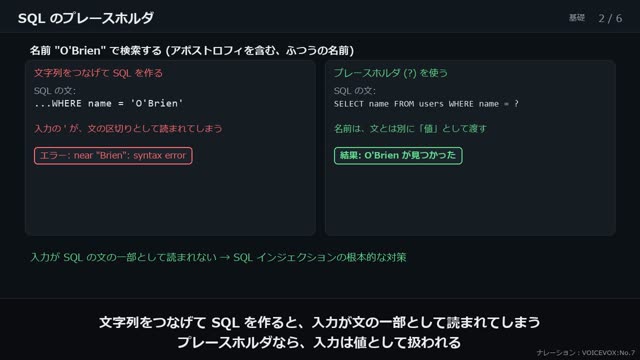
安全なソフトウェア開発
入力は値として扱い、出力は文字として書き出す
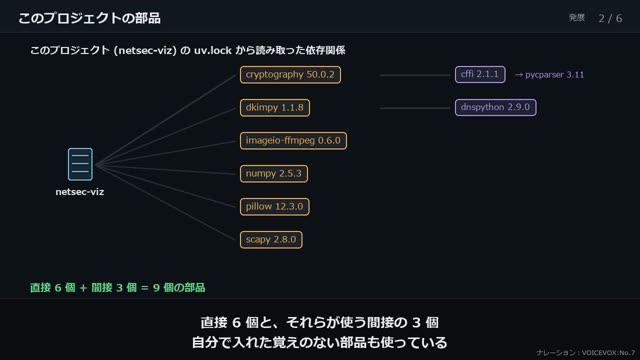 1:34
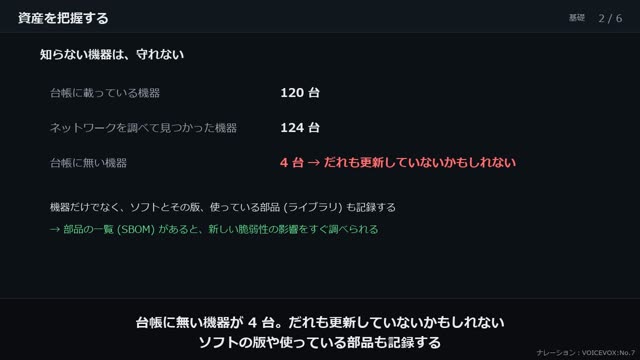
サプライチェーンと SBOM
何を使っているか分からなければ、守れない
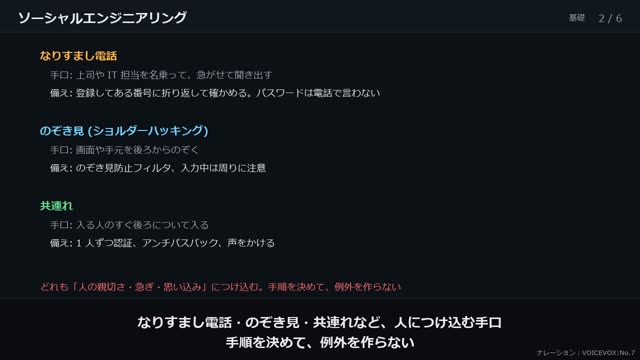 1:44
人的・物理的な対策
人をだます手口と、部屋や媒体からの漏えいに備える
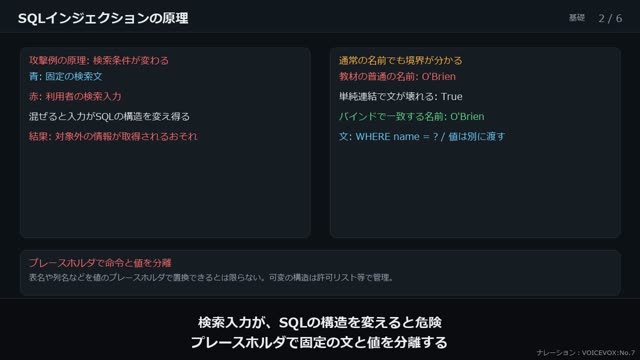 3:20
Webアプリの代表的な脆弱性
SQLi・XSS・CSRFの原因と守る処理
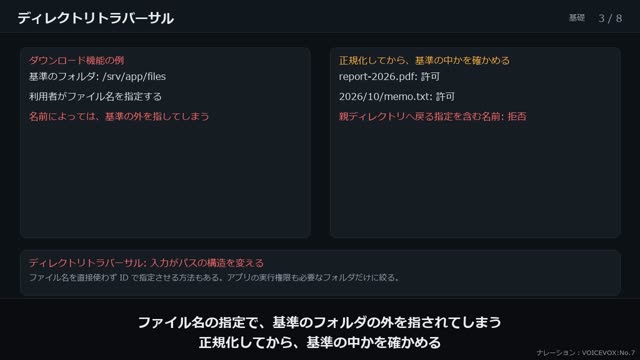 3:14
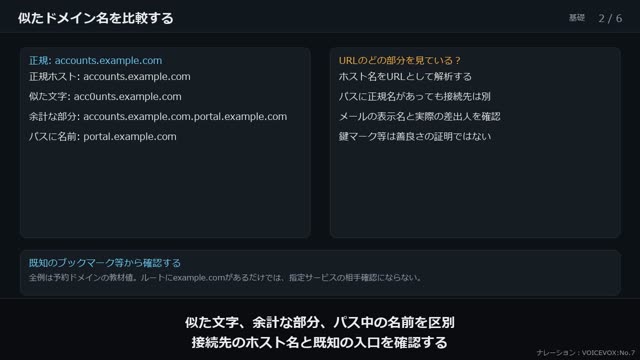
Web アプリの脆弱性 (続き)
コマンド・パス・ヘッダ・メモリ・セッション・枠・戻り先
 3:07
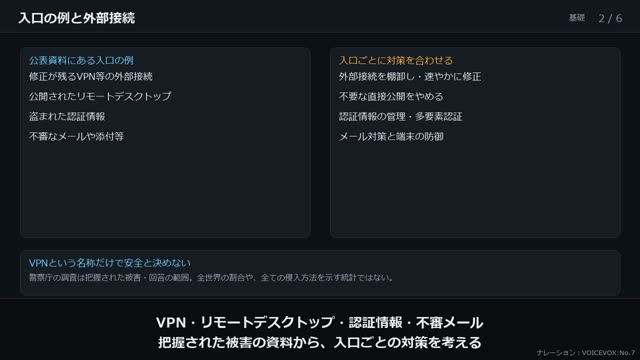
フィッシングとビジネスメール詐欺
だましを技術と業務手順の両方で止める
 3:26
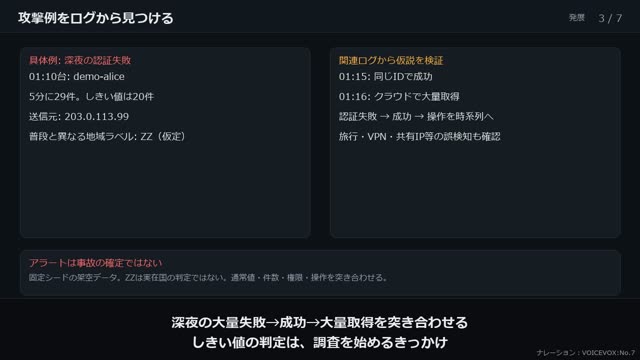
ランサムウェアへの備え
侵入・横展開・暗号化と持出しを段階ごとに止める
 4:09
ログ分析とインシデント対応
気づき、封じ込め、証拠を残し、業務を戻す
 3:28
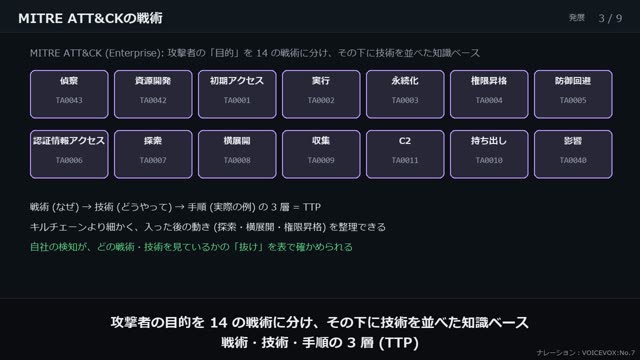
攻撃の流れと脅威インテリジェンス
キルチェーン・ATT&CK で段階ごとに守り、IoC を共有する
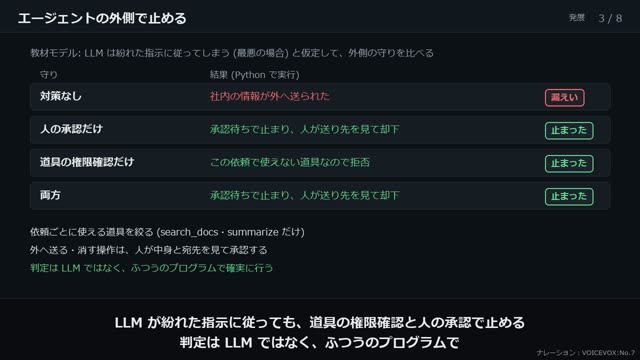 3:03
AI システムのセキュリティ
プロンプトインジェクション・汚染・抜き取りと、AI の外側の守り
実際の事件何が起き、どこで止められたか
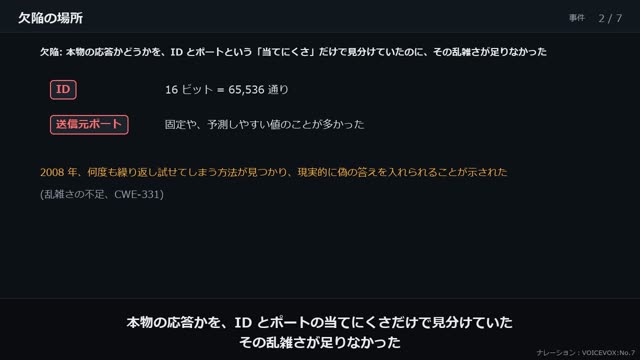 1:49
DNS キャッシュポイズニング (2008 年の Kaminsky の発表)
当てにくさが足りなかった DNS と、同じ日に出た修正
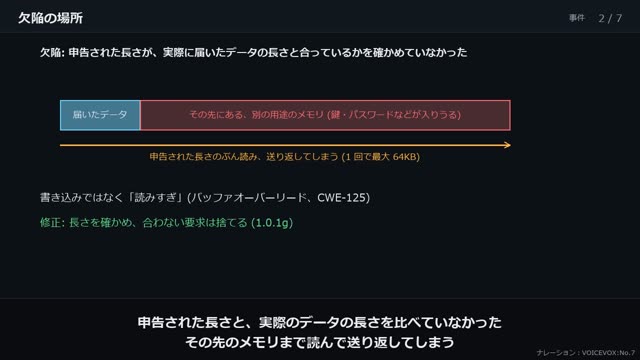 1:58
Heartbleed (2014)
長さを確かめなかった 1 か所が、秘密鍵まで危うくした
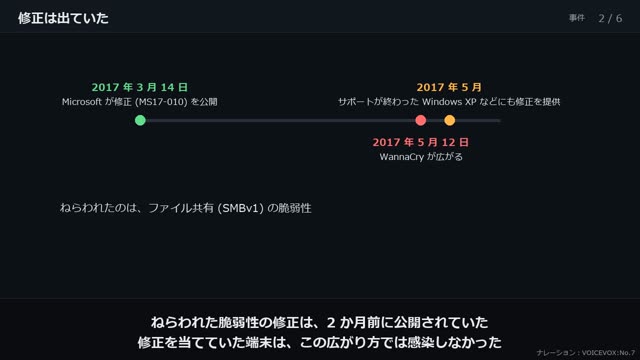 1:50
WannaCry (2017)
修正が出ていた脆弱性で、世界に広がった
 1:48
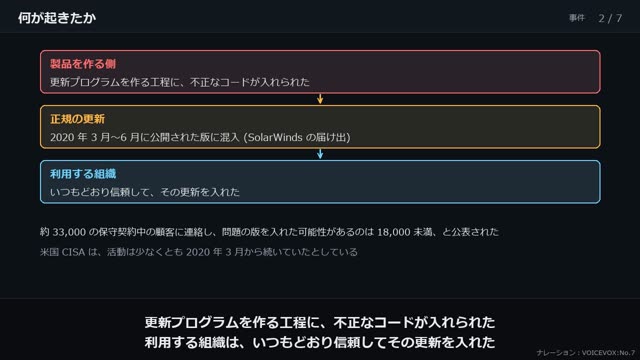
SolarWinds のサプライチェーン攻撃 (2020)
信頼された更新が、入口になった
 1:48
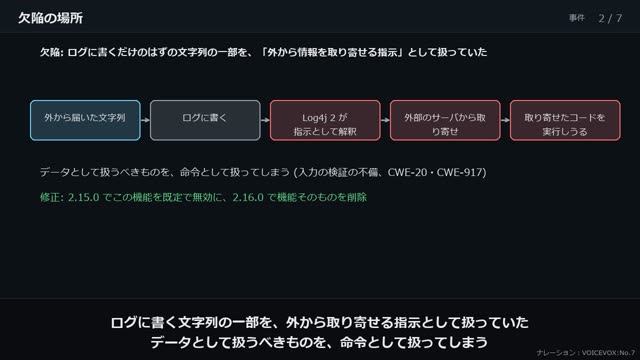
Log4Shell (2021)
ログに書くだけの文字列が、命令として動いた
 1:53
MOVEit Transfer の脆弱性 (2023)
公表前から狙われた、ファイル転送の Web アプリ
 2:21
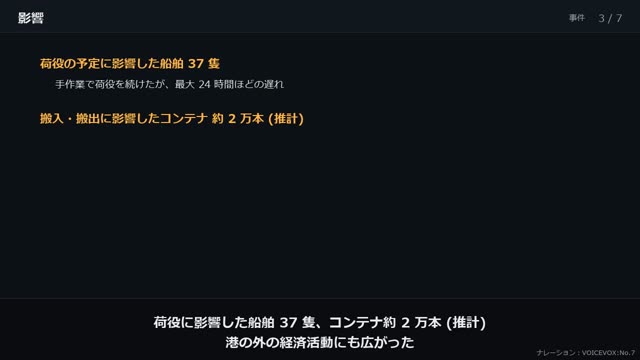
名古屋港のシステム障害 (2023)
保守用の入口から、港の物流が止まった